EU Countries Agree on GDPR and Digital Omnibus Position
EU member states agreed on a Digital Omnibus position covering GDPR, cookies, AI data use, pseudonymization, and cybersecurity incident reporting.

EU member states agreed on a Digital Omnibus position covering GDPR, cookies, AI data use, pseudonymization, and cybersecurity incident reporting.
The EU plans a centralized Single Entry Point platform for security incident reporting, extending GDPR breach notification to 96 hours, to simplify compliance across multiple laws.
he EU Parliament committee failed to approve a temporary extension for voluntary CSAM scanning, risking a legal gap before permanent rules are finalized.
EU countries reject the Commission’s proposal to change the GDPR personal data definition, prioritizing stronger privacy protections and the EDPB’s guidance on pseudonymisation.
The EDPS calls for improved safeguards and legal clarity in extending EU interim rules to combat child sexual abuse online, emphasizing privacy and targeted data scanning.
The EDPB and EDPS provide a Joint Opinion on the Digital Omnibus Regulation, urging caution on GDPR changes while supporting simplification and stronger oversight.
The EDPB and EDPS support AI Act simplification but stress protecting fundamental rights, maintaining DPA roles, and limiting delays in high-risk AI system rules.
The EDPB advises the European Commission on improving the Law Enforcement Directive, emphasizing legal clarity, technology compliance, and resource needs for data protection authorities.
The EU Commission proposes GDPR reforms to ease business rules and simplify cookie consent while maintaining strong privacy protections for European citizens.
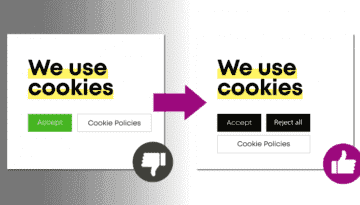
The EU Digital Omnibus complicates consent management for publishers, risking lower consent rates and favoring big tech with closed ecosystems.
Regulation (EU) 2025/2518 sets new procedural rules to enhance cooperation and efficiency in enforcing GDPR across EU member states in cross-border cases.
EU’s Digital Omnibus consolidates data laws and streamlines incident reporting but proposes GDPR/ePrivacy changes that could materially lower privacy protections, drawing strong criticism.